
そのアプリ、本当に公式ですか? 日本サイバー犯罪対策センター(JC3)が、偽アプリを入れさせてスマホを遠隔操作し、不正送金などをする手口に注意を呼びかけています。📱
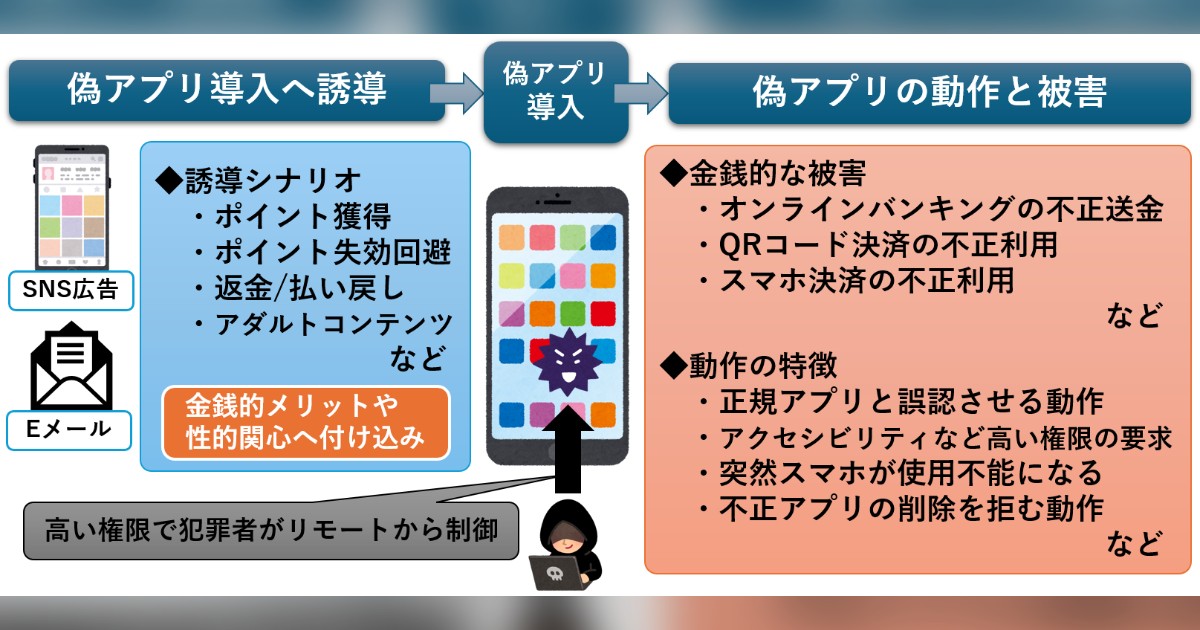
【注意喚起】
— 国家サイバー統括室(注意・警戒情報) (@cyber_forecast) 2026年10月19日
2026年10月15日、偽アプリの導入により、犯罪者にリモート操作され、意図せず送金などの被害を受けているとして、JC3(日本サイバー犯罪対策センター)が注意喚起しています。ご確認ください。
JC3は10月15日、「偽アプリの導入による金銭被害」という注意喚起を公開しました。19日には国家サイバー統括室(注意・警戒情報)の公式Xもこれを紹介し、引用やリポストで広がっています。
JC3によると、ポイントの獲得や失効の回避、還付金や払い戻しをうたうメール、正規アプリ名に「大人の」「18+」などを付けたSNS広告から偽アプリの導入へ誘導する手口が確認されています。偽アプリはアクセシビリティ機能(ユーザー補助)の権限などを求める傾向があり、許可すると犯罪者がスマホを遠隔から高い権限で操作できる状態に。オンラインバンキングの不正送金や、QRコード決済・キャリア決済の不正利用などの被害が出ていて、スマホが操作できなくなる事例もあるそうです。
◆今回のポイント
◆どんな手口?
「お得」「見たい」につけ込んで偽アプリを入れさせ、高い権限を許可させてスマホを遠隔操作する
◆どんな被害?
オンラインバンキングの不正送金、QRコード決済・キャリア決済の不正利用など
◆どう防ぐ?
提供元や内容を確認し、怪しければ入れない。要求される権限を確認する。怪しい動きがあればすぐ削除。被害にあったら警察に相談
管理人青瀬すい「アクセシビリティ機能」は、本来は体の不自由な人などを助けるために、アプリが画面を読んだり操作したりできるようにする機能です。
ネット上の反応
スマホみたら知らんアイコンがいて一瞬ハッキングされたのかと思った
これ自体は割と前からなメジャーな手口じゃない?
広告サイト勝手に再生してアプリサイトに誘導して、誤クリックでインストールさせる手口やられたらもう避け難いよね…。
最低限公式ストア以外からアプリ入れるのを素人がやっちゃいかんというのは知って置くべき。
野良アプリじゃなければ安心時代も終わってます
これは自分もそうだが、親には啓蒙しておかなくては
X上の個人の投稿(10月19日)を紹介しています(一部抜粋)。
管理人のひとこと
「お得」と「見たい」の広告は、まず疑うのが一番です!家族にも教えてあげてくださいね。
📙 子どもと一緒に読む防犯ガイド PR
コメント