
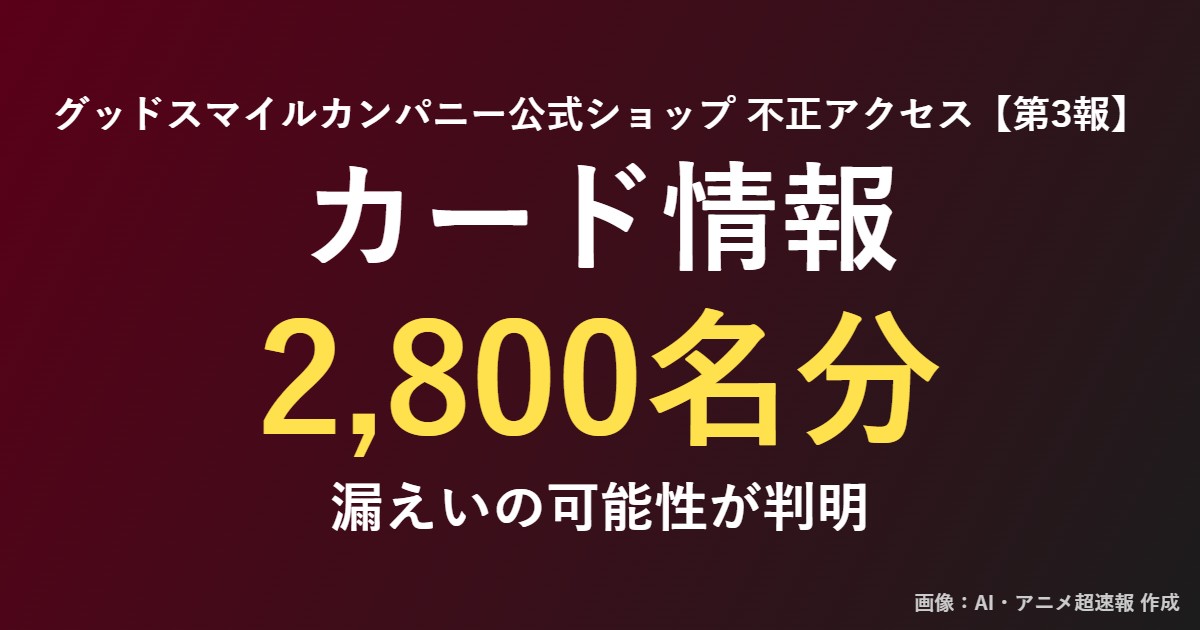
グッドスマイルカンパニーが10月29日、公式ショップへの不正アクセスの第3報を公表。カード情報2,800名分が漏えいした可能性があるといいます。
お知らせ:不正アクセスによるお客様情報流出の可能性について(第3報)
— グッドスマイルカンパニー【公式】 (@gsc_goodsmile) 2026年10月29日
https://t.co/9f4MhWx9CT
◆いつ、どこで?
10月21日13時55分〜23日7時、公式ショップのカード決済ページに不正なプログラムが設置されていた
◆何が漏れた可能性?
名義人名・カード番号全16桁・有効期限・セキュリティコード。対象は2,800名
◆ほかには?
カード番号下4桁と有効期限が402,466枚分、注文情報が7,673名分の可能性
◆これからどうなる?
公式ショップは閉鎖中。再開は安全性が確認でき次第、公式が改めて案内するとのこと
青瀬すいカード情報は一度出てしまうと取り戻せないので、とにかく不安な人は早めに利用明細のチェックを。
 AIの解説を見るAIの解説を閉じる
📅 第3報までの流れは?
公式が第3報を出したのは10月29日。
今回は、調査でわかった事実にあわせて、第2報までの内容の一部が変わっています。
| 第1報 | 10月23日 |
|---|---|
| 第2報 | 10月26日(第1報への追記) |
| 第3報 | 10月29日 |
🕒 何が起きた?
10月23日午前6時過ぎ、
公式ショップのシステム開発・保守を任せている委託先から連絡がありました。
そこで、第三者による不正アクセスがあったことが判明。
公式ショップはその日の午前7時に閉鎖されました。
| 不正アクセス | 10月19日15時過ぎ〜10月22日23時前 |
|---|---|
| 判明 | 10月23日午前6時過ぎ |
| 閉鎖 | 10月23日午前7時 |
💳 今回あらたにわかったことは?
クレジットカード決済ページに不正なプログラムが置かれていたことです。
この期間にカード情報を入力した可能性があるのが2,800名。
カード決済で注文した384名、
予約後にカード情報の変更手続をした185名、
決済を試みて完了しなかった人などが含まれるとされています。
| 設置 | 10月21日13時55分〜10月23日7時 |
|---|---|
| 判明 | 10月28日18時30分過ぎ |
| 対象 | 2,800名 |
📋 漏れた可能性がある情報は?
2,800名は、カード名義人名、
カード番号(全16桁)、
有効期限、
セキュリティコードです。
過去に公式ショップへカード情報を登録した人は、
カード番号の下4桁と有効期限が漏えいした可能性。
名義人名とセキュリティコードの漏えいは確認されていないそう。
該当する人数は調査中です。
10月22日22時20分前ごろから同日23時前ごろまでの注文は、
お届け先やご請求先の氏名・住所・電話番号、
メールアドレス、注文内容、
金額、決済方法が対象。
不正に閲覧された注文は202件ですが、完全に特定できないため、
7,673件すべてが対象です。
| カード全情報 | 2,800名 |
|---|---|
| 下4桁・期限 | 402,466枚(重複を除く) |
| 注文情報 | 7,673名 |
🔧 原因と対応は?
システムの一部にあった脆弱性が悪用され、
管理者権限が不正に取得されたのが原因。
近ごろ報告されたPHPの脆弱性によるものではないと説明しています。
管理システムのソースコードをもとに脆弱性を改修し、
システム間の接続情報一式を無効化・更新したとのこと。
| 個人情報保護委員会 | 報告済み |
|---|---|
| カード会社 | これから報告 |
| 決済代行会社 | これから報告 |
⚠️ 気をつけることは?
漏えいした情報を悪用した不審なメール・電話・SMSに注意するよう呼びかけています。
心当たりのない連絡には応じず、
リンクも開かないこと。
個別メールで知らされた人は、
身に覚えのない利用履歴がないかを見て、あれば早めにカードの発行会社へ連絡を。
🏪 公式ショップはどうなる?
一時閉鎖中で、再開は安全性が確認でき次第の案内。
10月発送予定の注文・予約商品は順次発送が進められています。
予約注文の決済エラーで再決済ができない場合は、
お問い合わせフォームから連絡。
自動的にキャンセルにはなりません。
ネット上の反応
カード番号全16桁にセキュリティコードまで…アカン
全部やん
ええ…
実際の被害者は、支払いかクレカ更新をした600人弱だろな。
第1報の「PHP脆弱性によるものではございません」ってことは、自分とこの不具合でなお悪いだろ…
静かにやらず短時間でバレた。プロのやり口ではないね
カード情報を消しまくってたけど、これだとカードが使えなくなるな
支払い画面に不正プログラムが仕掛けられてたのか。かなり重大に見える
最近はなるべくPayPayにしている。番号を入力すること自体がリスク
数日間、入力した内容を全部抜かれてたってことね。恐ろしいな
下4桁40万枚に全情報2800人、今年最悪レベルの漏洩事件になりそう
フォーム改ざんか決済ライブラリ改変食らったな
2800人も決済しようとしてたのか…さすがの規模だな
2800のバッドスマイル
クレカを保存しておくのが怖いからと毎回入力すると、このパターンの罠に嵌るという
ネット上の反応をまとめています
管理人のひとこと
心当たりのある方は、カードの利用明細を早めに見ておくと安心です。公式の案内を落ち着いて読んでおきましょう。
コメント